Juuso Lakso toimii Arterin presalesina. Hän kartoittaa nykyisten ja tulevien asiakkaiden tarpeita, ja auttaa löytämään ratkaisuja kokonaisarkkitehtuurin ja laadunhallinnan haasteisiin.
Käytämme evästeitä tarjotaksemme paremman käyttökokemuksen ja henkilökohtaista palvelua. Suostumalla evästeiden käyttöön voimme kehittää entistä parempaa palvelua ja tarjota sinulle kiinnostavaa sisältöä. Sinulla on hallinta evästeasetuksistasi, ja voit muuttaa niitä milloin tahansa. Lue lisää evästeistämme.
Kirjoittaja:
Ella Lindroos
Miten riskienhallinta siirtyy bittihyllyltä osaksi arkea? Tässä blogissa annamme sinulle vinkkejä siihen, miten viet yrityksesi riskienhallinnan seuraavalle tasolle.
Järjestimme riskienhallinnan viemisestä uudelle tasolle webinaarin syyskuussa 2026. ⬇️ Katso tallenne alta. Huomaathan, että tallenne on jaettu osiin. Voit katsoa tallenteesta vain haluamasi osan.
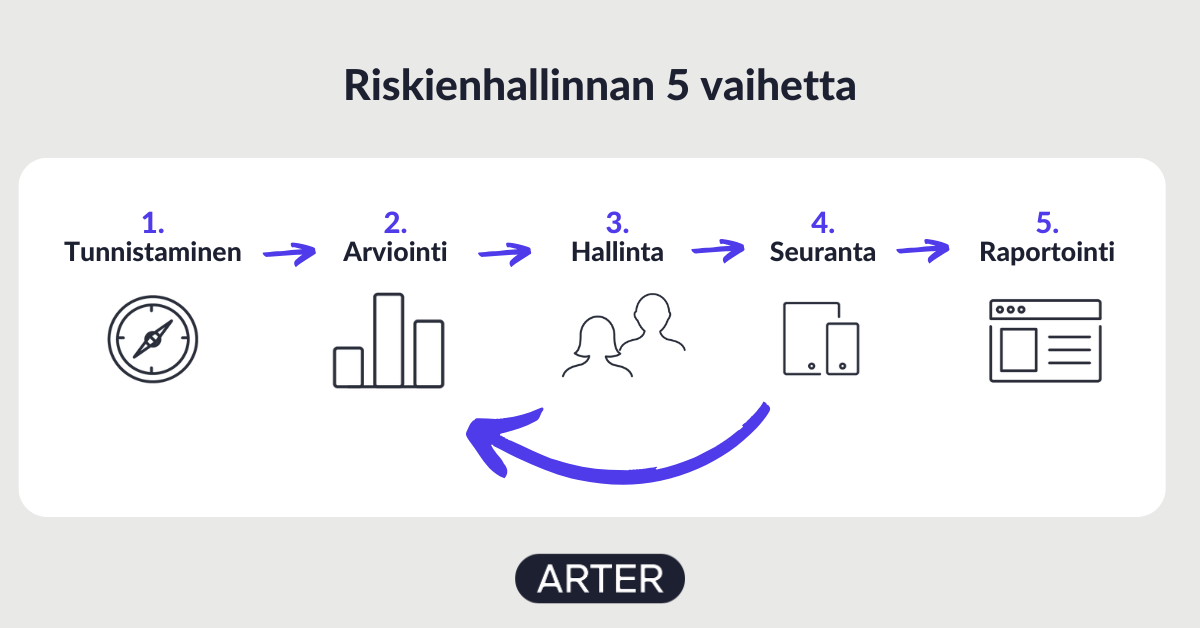
Riskienhallinnan vaiheet ovat useimmille tuttuja: Riskejä tunnistetaan, arvioidaan, käsitellään, seurataan ja raportoidaan, joista kaksi ensimmäistä sujuu yleensä hyvin. Haasteita kuitenkin osuu eteen nopeastikkin:
Jumiutumisen taustalla on yleensä kolme asiaa:
Tässä kohtaa on hyvä kysyä, onko riskienhallinta erillään liiketoiminnasta vai onko se oikeasti osa organisaatiosi johtamista?
👉 Joko hallitset riskienhallinnan perusteet?
Varmista, että riskienhallinnan periaatteet on määritelty:
Seuraava askel:
Kaikelle ei voi tehdä kaikkea, eikä tarvitsekkaan. Riskienhallinnan tarkoitus on tunnistaa suurimmat riskit ja mahdollisuudet ja ohjata resurssit sinne, missä niillä on eniten vaikutusta.
Riskit ja mahdollisuudet kilpailevat samoista resursseista, joten aseta ne samalle viivalle.
Päätä kynnysarvot etukäteen. Kun arviointitaulukossa on määritelty, mitkä vakavuuden ja todennäköisyyden yhdistelmät ovat merkityksettömiä, vähäisiä, kohtalaisia, merkittäviä tai sietämättömiä, tiedät heti, milloin toimenpiteitä tarvitaan ja milloin ei.
Kuvittele kaksi riskiä, jotka saavat saman pistemäärän. Toisella on vakavat seuraukset mutta pieni todennäköisyys, toinen on yleinen mutta vaikutuksiltaan pieni. Voit päättää etukäteen, että ensimmäinen vaatii aina toimenpiteitä ja jälkimmäinen ei. Silloin samaa keskustelua ei tarvitse käydä joka kerta uudelleen.
👉 Miten seurata ja mitata riskejä?
Kun kynnysarvo ylittyy, valitaan käsittelystrategia – eikä se voi olla ”ei tehdä mitään”. Jokaisella toimenpiteellä on oltava omistaja ja aikataulu. Ilman niitä mitään ei todennäköisesti tapahdu.
Yleinen sudenkuoppa on kirjata toimenpiteeksi jotain, mitä jo tehdään. Tietoturvariskin toimenpiteeksi merkitään esimerkiksi vuosittainen tietoturvakoulutus. Koulutus on kuitenkin jo mukana pisteytyksessä – sen ansiosta riski on kympin sijaan vaikkapa vitonen. Jos toimit kuten ennenkin, riski ei muutu, ja silloin se kannattaa hyväksyä perustellusti. Varsinainen toimenpide olisi esimerkiksi koulutuksen laajentaminen tai uusi toimintatapa.
Hyväksytty riski siirtyy seurantaan, mutta seurannan pitää olla todellista. Sovi, mitkä tekijät nostavat riskin takaisin arvioitavaksi. Tällaisia ovat esimerkiksi:
Muutos voi herättää myös mahdollisuuden. Ympäristöystävällinen tuote, jolle ei ole ollut kysyntää, voi yhtäkkiä kiinnostaa, kun lainsäädäntö muuttuu.
Määritä kynnysarvo myös sille, mitkä riskit viedään johdon katselmukseen. Tee riskeistä katselmuksen vakioaihe: keskeisten toimenpiteiden eteneminen, resurssitarpeet ja muutokset edellisestä kerrasta. Kun riskitieto on mukana tavoitteita ja strategiaa suunniteltaessa, se ohjaa myös resurssipäätöksiä.
Tavoite on ennakoiva riskienhallinta. Riskien ei pitäisi nousta esiin vasta, kun jotain on jo tapahtunut. Pandemia muistutti, miten pieneltä näyttänyt riski voi hetkessä nousta kaikkein keskeisimmäksi.
👉 Näin raportoit riskeistä johdolle
Muutos voi näyttää esimerkiksi tältä:
Miten eri osa-alueiden riskienhallinnan saa toimimaan yhdessä?
Kerää tietoa laajasti työpisteiltä, tiimeiltä, osastoilta ja tehtailta. Kun sama riski toistuu usealla tehtaalla, siitä tulee koko organisaation riski. Esimerkiksi ympäristö painottuu eri yksiköissä eri tavoin, joten osallista asiantuntijat ja kokoa kokonaiskuva johdolle.
Kannattaako riskit välillä tunnistaa puhtaalta pöydältä?
Voit järjestää organisaatiosi toiminnoista vastaaville henkilöille työpajan ilman valmista riskirekisterilistaa tai tehdä kohdistettuja riskikäyntejä, kuten tehdaskierroksen eri henkilöiden kanssa. Uudet tavat kerätä riskejä nostavat esiin asioita, joita vanha lista ei tuo mieleen.
Voit myös osallistaa esihenkilöitä käymään esimerkiksi kerran vuodessa oman tiiminsä kanssa riskejä ja mahdollisuuksia läpi ja kirjaamaan mahdolliset muutokset ylös. Näin saat osallistettua henkilöstöä riskienhallintaan.
Minne kuvata ja dokumentoida riskienhallintaan liittyvä työ?
Kun riskit, arviot ja toimenpiteet ovat yhdessä järjestelmässä, johon koko organisaatiolla on pääsy, riskienhallinta ei ole enää yhden ihmisen muistin tai Excel-taulukon varassa.
Jokainen näkee, mitkä riskit koskevat omaa työtä, kuka omistaa minkäkin toimenpiteen ja milloin sen pitää valmistua. Avoimuus myös madaltaa kynnystä osallistua: uuden riskin tai mahdollisuuden voi kirjata heti, kun sen huomaa, eikä vasta seuraavassa katselmuksessa.
Yhteinen järjestelmä helpottaa myös seurantaa. Hyväksytyt riskit pysyvät näkyvissä, aiemmat toimenpiteet ja perustelut löytyvät, ja johto saa ajantasaisen kuvan ilman erillistä raportointikierrosta. Kun avainhenkilö vaihtuu, tieto ei lähde hänen mukanaan – ja sinä voit keskittyä kehittämiseen tiedon etsimisen sijaan.
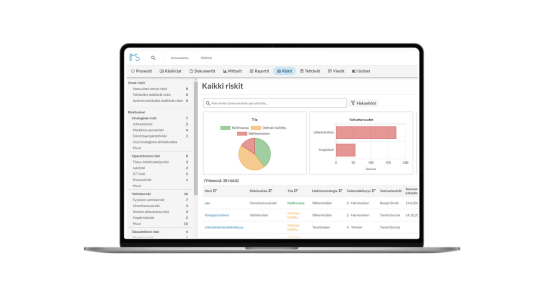
👉 Tutustu tästä Riskienhallintatyökaluun – ARC- ja IMS-ohjelmistojen Riskit-moduuliin
👉 Näin raportoit riskeistä johdolle | blogi
👉 Arvioi riskejä tehokkaasti – käytä taulukkoa | ladattava materiaali
👉 Tutustu Riskienhallintatyökaluun – ARC- ja IMS-ohjelmistojen Riskit-moduuliin
Ota suoraan yhteyttä Juusoon, tai lähetä yhteydenottopyyntö oheisella lomakkeella.
Juuso Lakso toimii Arterin presalesina. Hän kartoittaa nykyisten ja tulevien asiakkaiden tarpeita, ja auttaa löytämään ratkaisuja kokonaisarkkitehtuurin ja laadunhallinnan haasteisiin.